Ciberseguridad y compliance en República Dominicana
Evaluamos los riesgos de seguridad de tu organización, diseñamos los controles que faltan y te preparamos para auditorías como ISO 27001, SOC 2 o los requisitos de la Ley 172-13. Para instituciones y empresas reguladas de RD y LATAM que necesitan reducir riesgo y poder demostrarlo.
Agendar diagnóstico de 30 min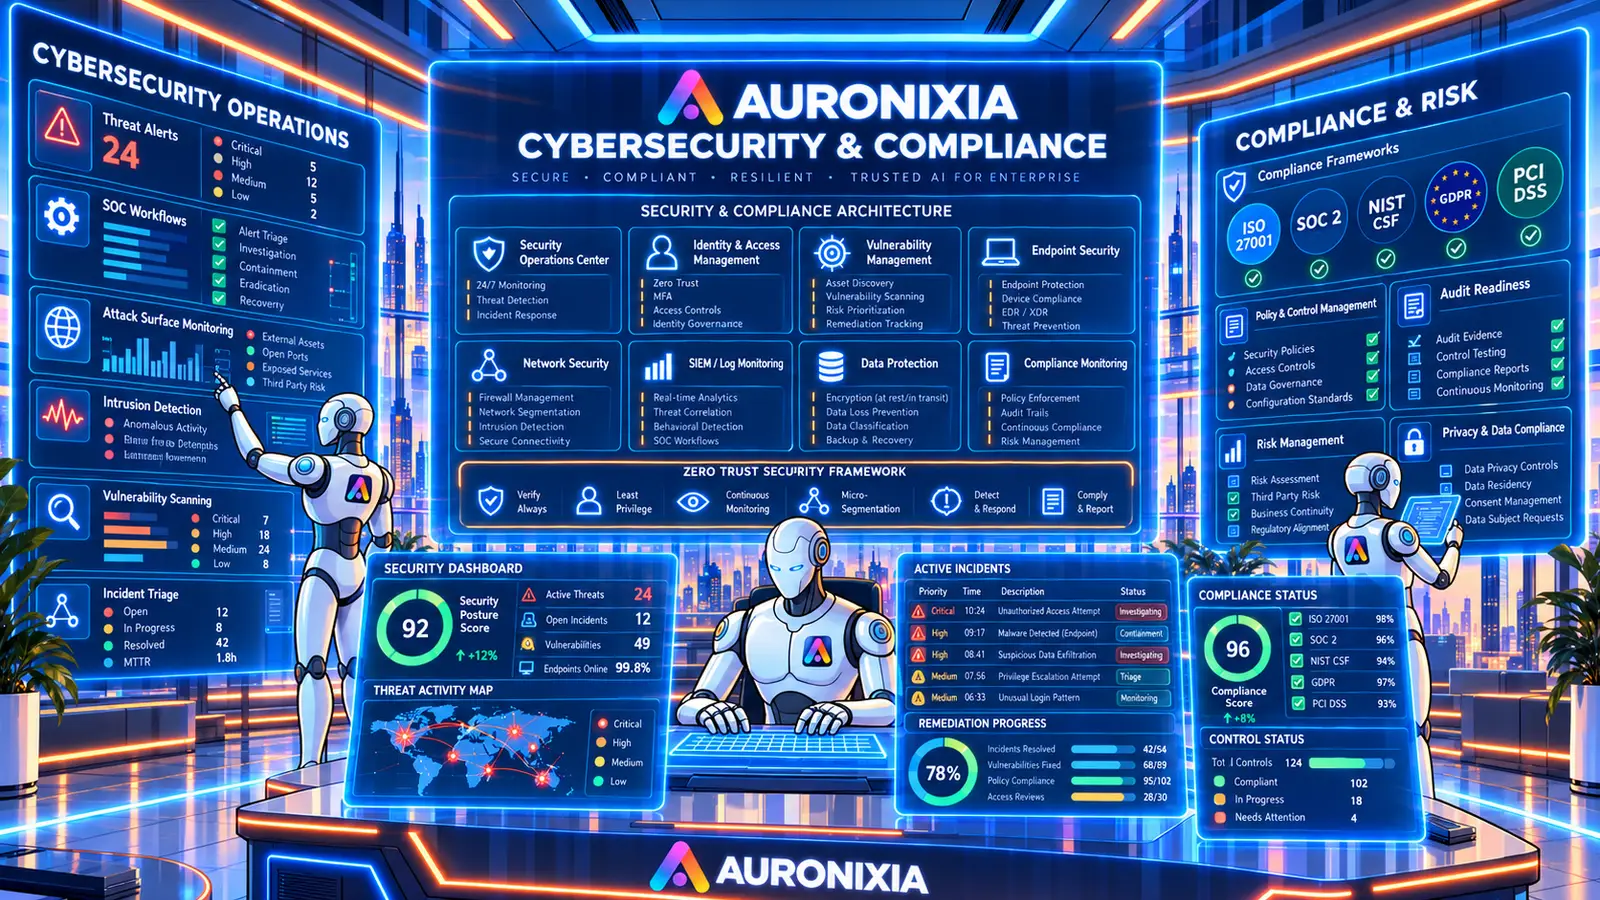
La seguridad suele abordarse de forma reactiva: después de un incidente, de un hallazgo de auditoría o de una exigencia de un cliente grande. Un enfoque ordenado empieza por saber qué activos son críticos, qué amenazas son realistas y qué controles ya existen, para invertir primero donde el riesgo es mayor.
Nuestro enfoque combina arquitectura y cumplimiento. Diseñamos controles técnicos (identidad, red, cifrado, monitoreo) y también las políticas, procedimientos y evidencias que pide un auditor. Diseñamos alineados a las prácticas de ISO 27001, SOC 2 y Zero-Trust; la certificación, cuando aplica, la otorga un organismo independiente.
Problemas que resolvemos
- No hay un inventario claro de activos críticos ni de quién tiene acceso a ellos.
- Clientes, reguladores o socios piden evidencias de seguridad que hoy no se pueden entregar.
- Accesos privilegiados compartidos, sin MFA ni registro de actividad.
- Hallazgos de auditoría que se repiten de un año a otro.
- Tratamiento de datos personales sin un registro de actividades ni políticas acordes a la Ley 172-13.
- Respuesta a incidentes improvisada, sin roles ni procedimientos probados.
Enfoque y metodología
- Evaluación de riesgos. Inventario de activos, análisis de amenazas y revisión de controles existentes frente al marco de referencia elegido.
- Análisis de brechas. Comparación contra ISO 27001, SOC 2, CIS Controls o los requisitos que apliquen, con un plan priorizado de remediación.
- Arquitectura de controles. Diseño Zero-Trust: identidad y MFA, segmentación de red, cifrado, gestión de secretos, registro y monitoreo.
- Políticas y evidencias. Redacción de políticas, procedimientos y registros que respaldan los controles ante una auditoría.
- Preparación y acompañamiento. Auditoría interna simulada, simulacros de respuesta a incidentes y acompañamiento durante la auditoría externa.
Entregables
- Matriz de riesgos con activos, amenazas, controles y responsables.
- Informe de brechas frente al marco elegido y plan de remediación priorizado.
- Arquitectura de seguridad objetivo y configuraciones base para la nube.
- Paquete de políticas y procedimientos (seguridad de la información, accesos, incidentes, continuidad).
- Registro de actividades de tratamiento de datos personales.
- Plan de respuesta a incidentes y resultados del simulacro.
Plazos típicos
| Alcance | Plazo orientativo |
|---|---|
| Evaluación de riesgos y brechas | 3–6 semanas |
| Remediación de controles prioritarios | 1–4 meses |
| Preparación para auditoría ISO 27001 o SOC 2 | 4–9 meses |
| Programa continuo de seguridad | Continuo, por mes |
Stack relevante
- ISO/IEC 27001
- SOC 2
- CIS Controls
- NIST CSF
- Microsoft Entra ID
- AWS IAM / Security Hub
- Microsoft Defender / Sentinel
- HashiCorp Vault
Ley 172-13 de Protección de Datos
La Ley 172-13 regula el tratamiento de datos personales en República Dominicana. En la práctica implica conocer qué datos se tratan y para qué, informar a los titulares, atender sus derechos de acceso, rectificación, cancelación y oposición, y proteger la información con medidas de seguridad adecuadas. Te ayudamos a construir el registro de tratamientos, las políticas y los controles técnicos que lo respaldan. La interpretación legal final corresponde a tu asesor jurídico.
Seguridad en la nube
La mayoría de los incidentes en la nube se deben a configuraciones incorrectas, no a fallas del proveedor. Revisamos permisos, exposición pública de recursos, cifrado y registro, y dejamos reglas automáticas que alertan cuando algo se desvía de la línea base.
Las personas también son parte del control
Muchos incidentes empiezan con un correo de phishing o una contraseña reutilizada. Por eso el programa incluye sesiones breves de concienciación para el personal, adaptadas a los riesgos reales de cada área, y procedimientos claros para reportar algo sospechoso sin temor a represalias.
Preguntas frecuentes
¿Auronixia certifica en ISO 27001 o SOC 2?
No. La certificación ISO 27001 la emite un organismo certificador acreditado y el informe SOC 2 lo emite una firma de auditoría independiente. Nosotros te preparamos: diseñamos los controles, documentamos las evidencias y te acompañamos en el proceso.
¿Qué marco nos conviene: ISO 27001 o SOC 2?
ISO 27001 es el estándar más reconocido a nivel internacional y en LATAM. SOC 2 es muy solicitado por clientes de Estados Unidos, sobre todo a empresas SaaS. Si no tienes una exigencia concreta, solemos recomendar empezar por ISO 27001.
¿Hacen pruebas de penetración?
Coordinamos pruebas de penetración como parte del programa, con alcance y autorización por escrito. Cuando se requiere independencia, recomendamos que las ejecute un tercero especializado y nosotros acompañamos la remediación.
¿Cómo empezamos si nunca hemos hecho una evaluación de riesgos?
Con un diagnóstico acotado de 3 a 6 semanas sobre los procesos y sistemas más críticos. Te da una foto clara del riesgo y un plan priorizado, sin necesidad de abarcar toda la organización desde el inicio.
¿Hablamos de tu proyecto?
Respondemos en 24 h hábiles · Firmamos NDA antes de cualquier análisis.